
自签SSL证书风险有多大
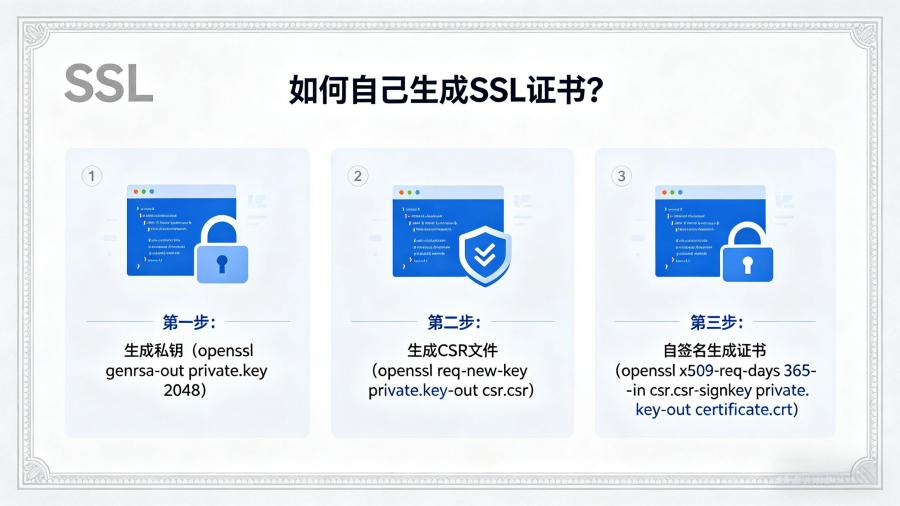
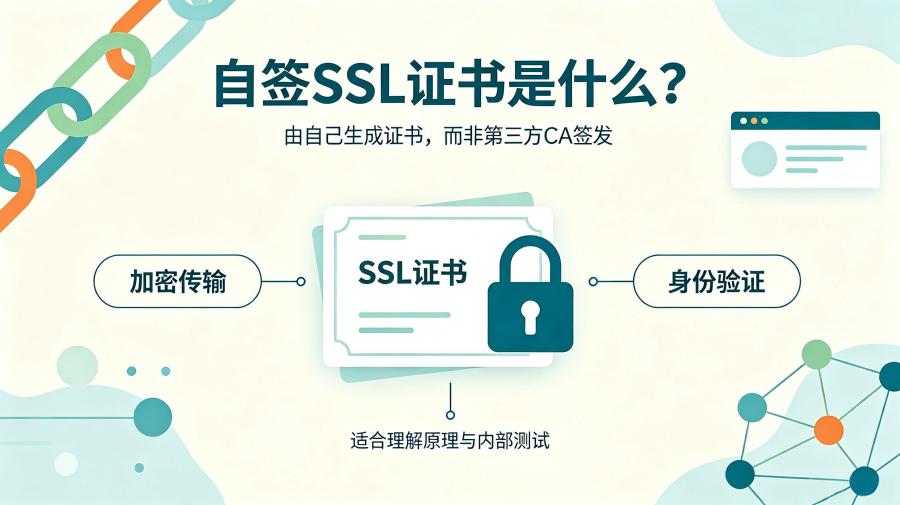
在网站HTTPS化日益普及的今天,SSL证书已经成为保障数据传输安全的基础配置。面对动辄数百甚至上千元的正规证书,不少站长和企业将目光投向了“免费”的自签SSL证书。自己用OpenSSL生成一张证书,几分钟就能搞定,看起来既能实现加密,又省去了采购成本,似乎是一笔划算的买卖。
然而,自签SSL证书风险远比表面看到的加密功能要复杂得多。这种看似零成本的方案,背后隐藏着信任缺失、安全漏洞、合规隐患等多重代价,对于面向公众提供服务的网站而言,很可能是“因小失大”的选择。
一、浏览器不信任,用户直接流失
自签SSL证书风险最直观的表现,就是浏览器毫不留情的安全拦截。主流浏览器(Chrome、Edge、Firefox等)都内置了受信任的根证书列表,只有由权威CA机构签发的证书才能通过信任链验证。自签证书由使用者自行生成和签名,签发者不在浏览器的信任列表中,验证必然失败。
结果就是,当用户访问部署了自签证书的网站时,浏览器会弹出醒目的“不安全连接”警告,提示“此网站的证书不受信任”“存在安全风险”,并建议用户中止浏览。对于普通用户而言,这样的警告具有极强的劝退效果——调研数据显示,超过90%的用户会在看到安全警告后直接关闭页面,放弃访问。这意味着,自签SSL证书风险直接转化为流量损失和商业机会的流失。
二、无法验证身份,钓鱼攻击风险陡增
正规SSL证书的核心价值不仅是加密传输,更在于CA机构在签发前对网站主体身份的严格核验。企业申请OV或EV证书时,CA会核查营业执照、域名归属等信息,确保网站运营方真实可信。而自签证书完全没有这一验证环节,自签名SSL证书风险在身份层面的体现就是:网站可以随意声称自己是任何组织,没有任何第三方为其背书。
这一缺陷带来的直接后果是中间人攻击的便利化。攻击者可以轻易伪造一张与真实网站几乎一模一样的自签证书,搭建仿冒站点实施钓鱼攻击。由于缺乏第三方信任锚点,用户和浏览器都难以辨别证书的真伪,账号密码、支付信息等敏感数据极易泄露。自签SSL证书风险的本质之一,就是它把“信任”这件事完全交给了使用者自己,而攻击者恰好可以轻易复制这种“自我声明”的信任。
三、搜索引擎降权,SEO效果受损
对于依赖自然流量的网站而言,自签SSL证书风险还会延伸到搜索引擎优化层面。谷歌、百度等主流搜索引擎明确表示,仅认可权威CA机构签发的SSL证书。使用自签证书的网站,即使启用了HTTPS,也会被搜索引擎判定为“不安全站点”,不仅可能降低收录权重,甚至可能被标记为“危险网站”,导致自然排名大幅下滑。投入大量精力优化的内容,可能因为一张证书的选择而付诸东流。
四、合规隐患与运维负担
随着《网络安全法》《数据安全法》《个人信息保护法》的落地实施,网站加密方案需要满足合规要求。正规CA颁发的证书,其验证流程和加密算法均符合法规标准,可作为合规证明材料;而自签证书缺乏权威验证环节,在涉及用户信息收集、交易支付等场景中,可能面临监管整改甚至处罚。
此外,自签证书的生命周期管理完全依赖自行维护。证书过期后未及时更新会导致加密失效、业务中断;配置不当还可能引入加密漏洞。这些隐性运维成本,长远来看并不比购买一张正规证书低廉。
五、选择正规证书,才是真正的“性价比”
既然自签SSL证书风险如此明确,面向公众的网站应当选择权威CA机构签发的证书。以国内服务商安信证书为例,其成立于2007年,与DigiCert、GlobalSign、GeoTrust等全球顶级CA机构有深度合作,同时推出了自有国产品牌“速安信”,基于国际CA技术架构打造,加密强度和浏览器兼容性对标国际品牌,价格比同类国际产品低30%至50%。安信证书还提供免费安装、配置部署及无限次重签服务,并配有7×12小时中文技术支持,能够有效降低中小企业的技术门槛和运维负担。
自签SSL证书并非完全不可用——在本地测试、内部局域网等封闭环境中,它可以发挥临时加密的作用。但只要网站面向公众提供服务,自签SSL证书风险就会从“技术问题”演变为“业务问题”:用户不信任、流量不进来、搜索引擎不认可、监管不合规。
SSL证书品牌
-

DigiCert是全球顶尖级SSL数字证书提供商,服务于全球一百四十多个国家和地区,是名副其实的行业领导者。旗下拥有 DigiCert,Symantec,Geotrust,Thawte,RapidSSL等SSL证书品牌。
-

GeoTrust是全球第二大数字证书颁发机构,是一款优质的、高性价比的SSL证书品牌,SSL证书类型丰富,且完美支持中文域名和显示中文名称。服务范围超过150多个国家,拥有客户超过10W。
-

Sectigo(原Comodo CA)成立于1998年,是全球优秀的网络安全服务提供商和SSL证书服务商之一,其提供的SSL证书类型丰富且价格亲民,能完美的为网站和企业提供各个类型的数字证书安全解决方案。
-

GlobalSign1996年起开始颁发可信赖的SSL数字证书,是一家声誉卓越、备受信赖的SSL数字提供商,是信息安全领域的佼佼者、公众信任服务行业的领头羊。旗下拥有GlobalSign、AlphaSSL等SSL证书品牌。
-

Thawte是全球第三大数字证书颁发机构,其产品占据了全球SSL数字证书市场的40%,它是全球最早支持IDN国际语言域名的数字证书品牌,使用中文域名网站的中国用户也可以部署SSL证书来确保信息安全。
-

RapidSSL是入门级便宜SSL证书品牌,目前属于Digicert的子品牌,其根证书为Digicert,只有两款DV证书产品,相对Digicert其他子品牌的DV证书,价格便宜很多,非常适合小型网站和个人用户申请安装。
相关文章