
SSL证书无效是什么意思?2026年常见原因排查
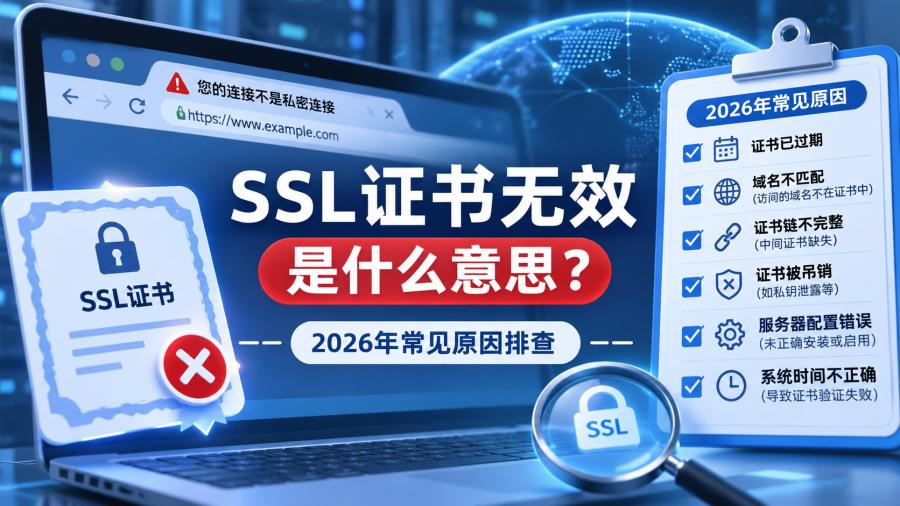
浏览器突然弹出“您的连接不是私密连接”,访客扭头就走,搜索引擎爬虫也可能因此降低抓取频率——这就是SSL证书无效带来的直接后果。简单来说,它意味着浏览器无法验证网站出示的SSL证书是否可信,于是主动阻断了连接。证书无效不等于证书一定是假的,很多时候只是过期了、装错了、或者用了浏览器不认的证书。下文将为大家解答一些常见原因和对应的解决方法。
一、SSL证书无效的四种典型表现
不同浏览器报错代码不同,但指向的问题往往集中在几类:
NET::ERR_CERT_DATE_INVALID,代表证书已过期,或用户电脑系统时间错误站点/用户
NET::ERR_CERT_COMMON_NAME_INVALID,代表证书绑定的域名与当前访问域名不一致站点
NET::ERR_CERT_AUTHORITY_INVALID,代表证书颁发机构不受信任,或使用了自签名证书站点
证书链不完整(无特定代码,但部分设备正常部分报错),代表缺少中间证书,信任链断裂部署环节
其中“证书链不完整”是最容易被忽视的一类:服务器上只传了域名证书,没装中间证书,电脑浏览器可能碰巧缓存过所以能打开,但手机或新设备访问时就直接报无效。
二、SSL证书无效的逐项排查
第一步:看证书过期了没有。点浏览器地址栏的小锁图标,查看证书有效期。2026年2月之后签发的证书有效期已缩短至199天,忘记续费是证书失效的头号原因。如果确实过期,在安信证书续费或重签后重新部署即可。
第二步:核对域名是否匹配。证书上写的example.com,你访问的是www.example.com,浏览器就认为不匹配。解决办法有两种:换一张包含www的证书,或者把不带www的访问301跳转到证书覆盖的域名。如果子域名多,考虑通配符证书一次性覆盖。
第三步:检查证书链是否完整。用在线SSL检测工具跑一下域名,如果报告提示“证书链不完整”或“缺少中间证书”,说明服务器配置只传了终端证书。Nginx需要把域名证书和中间证书合并成一个文件再引用,Apache则用SSLCertificateChainFile指令单独指定中间证书路径。安信证书交付的证书包会按服务器类型打包好完整链文件,免费安装服务也覆盖这一环节,对不熟悉配置的运维来说能省掉反复试错的时间。
第四步:确认证书是不是自签名或来路不明。自签名证书在测试环境用没问题,但放到公网,所有浏览器都会判定为无效,因为签发它的“机构”不在系统信任列表里。同样,如果证书来自非主流CA或盗版渠道,也会被拦截。在安信证书选购的速安信、GeoTrust、DigiCert等产品,根证书均预埋于主流系统和浏览器,不会出现“浏览器不认”的问题。
三、正规渠道能减少“SSL证书无效”的麻烦
SSL证书无效的问题,很大一部分出在部署环节而非证书本身。一份证书文件给到手里,Nginx和Apache的配置方式不同,IIS又不一样,装错了就是“无效”。安信证书提供的免费安装部署服务,本质上是把“证书链是否正确、路径是否写对、服务是否重启”这些容易出错的步骤交给有经验的人做。
此外,安信证书的到期提醒机制对2026年证书有效期缩短后的场景尤其实用。一年需要续签两次,如果全靠人工记忆,漏掉一次就是全站“不安全”警告。系统在到期前主动提醒,配合一年期服务内分两次签发的安排,能从流程上避免因过期导致的证书无效。
四、FAQ(常见问题)
Q1:SSL证书无效和证书过期是一回事吗?
不完全是。过期只是证书无效的一种原因。域名不匹配、证书链不完整、使用自签名证书、颁发机构不被信任,都会让浏览器判定“证书无效”。排查时先看过期时间,再看域名,最后查证书链,基本能覆盖绝大多数情况。
Q2:为什么同一张证书,我电脑能打开,同事手机却提示无效?
最常见的原因是证书链不完整。电脑浏览器可能缓存过中间证书或根证书,所以能构建信任链;手机是全新环境,缺少中间证书就直接报错。用安信SSL证书在线检测工具跑一遍域名,如果提示链不完整,按服务器类型重新配置完整证书链即可解决。
SSL证书品牌
-

DigiCert是全球顶尖级SSL数字证书提供商,服务于全球一百四十多个国家和地区,是名副其实的行业领导者。旗下拥有 DigiCert,Symantec,Geotrust,Thawte,RapidSSL等SSL证书品牌。
-

GeoTrust是全球第二大数字证书颁发机构,是一款优质的、高性价比的SSL证书品牌,SSL证书类型丰富,且完美支持中文域名和显示中文名称。服务范围超过150多个国家,拥有客户超过10W。
-

Sectigo(原Comodo CA)成立于1998年,是全球优秀的网络安全服务提供商和SSL证书服务商之一,其提供的SSL证书类型丰富且价格亲民,能完美的为网站和企业提供各个类型的数字证书安全解决方案。
-

GlobalSign1996年起开始颁发可信赖的SSL数字证书,是一家声誉卓越、备受信赖的SSL数字提供商,是信息安全领域的佼佼者、公众信任服务行业的领头羊。旗下拥有GlobalSign、AlphaSSL等SSL证书品牌。
-

Thawte是全球第三大数字证书颁发机构,其产品占据了全球SSL数字证书市场的40%,它是全球最早支持IDN国际语言域名的数字证书品牌,使用中文域名网站的中国用户也可以部署SSL证书来确保信息安全。
-

RapidSSL是入门级便宜SSL证书品牌,目前属于Digicert的子品牌,其根证书为Digicert,只有两款DV证书产品,相对Digicert其他子品牌的DV证书,价格便宜很多,非常适合小型网站和个人用户申请安装。
相关文章