
代码签名证书安装全流程:PFX、UKey、云签名三种方式详解
代码签名证书安装方式由证书的交付形态决定:PFX文件、硬件UKey、云签名,三条路径的操作逻辑完全不同,选错路径或者在错误的场景使用错误的方式,轻则签名失败,重则私钥泄露。2023年6月起,CA/B论坛已禁止新申请的OV证书使用纯软证书(PFX)存储私钥,硬件Token或云HSM成为生产环境的硬性要求。下面按交付方式拆解代码签名证书安装的操作方法。
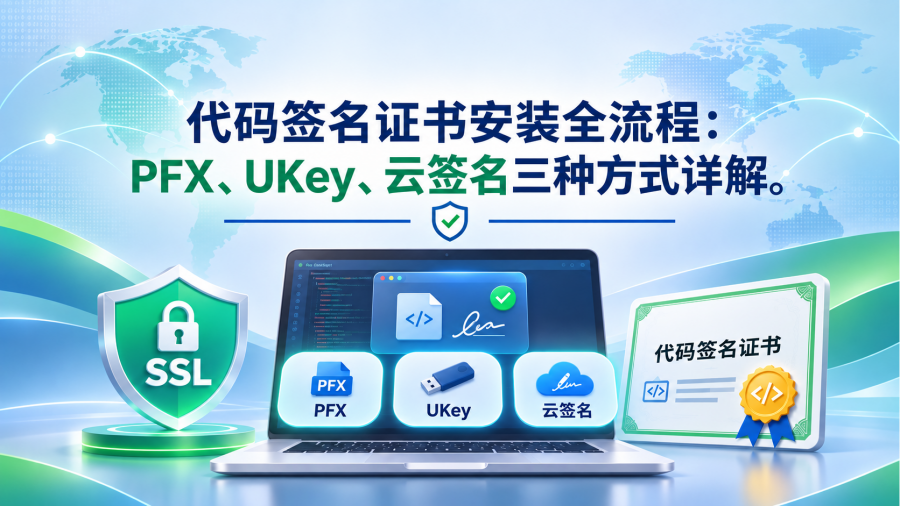
一、PFX文件方式:存量与测试场景的安装步骤
如果持有的是较早签发的PFX证书,或用于内部测试,代码签名证书安装的路径相对直接:
第一步:保存并备份文件。将.pfx或.p12文件放到安全位置,记录私钥密码。PFX文件一旦丢失且无备份,只能重新申请证书。
第二步:导入Windows证书存储。按Win+R输入mmc,依次点击“文件”→“添加/删除管理单元”→“证书”→“计算机账户”→“本地计算机”。右键“个人”→“所有任务”→“导入”,选择PFX文件并输入密码。导入完成后可通过certmgr.msc确认证书出现在“个人”存储区。
第三步:调用SignTool签名。需预先安装Windows SDK获取signtool.exe。基础命令格式为:
text
signtool sign/fd SHA256/f证书文件.pfx/p私钥密码/tr时间戳URL待签名.exe
第四步:验证签名。右键签名后的文件→“属性”→“数字签名”查看详情,或运行signtool verify/pa文件名确认有效性。
二、硬件UKey方式:生产环境的主流代码签名证书安装路径
硬件UKey是当前GlobalSign、DigiCert、Sectigo等品牌OV/EV代码签名证书的标准交付形态,EV代码签名证书强制要求私钥存储于FIPS 140-2 Level 2或EAL4+认证芯片中,不可导出。代码签名证书安装的重心从“导入文件”转移到“让系统正确识别UKey”。
第一步:安装UKey驱动。主流UKey(如SafeNet eToken)需要安装对应品牌的认证客户端。以SafeNet为例,运行.msi安装程序,选择语言和安装路径,按Typical模式完成安装。驱动未正确安装时,系统无法识别UKey中的证书,后续所有签名操作都会失败。
第二步:连接UKey并激活。插入设备,首次使用需设置8位以上复杂密码(含大小写、数字、特殊符号)。激活后私钥固化在硬件中,无法以文件形式导出。
第三步:确认证书被签名工具识别。打开SignTool或对应品牌的签名工具,证书列表应能自动检测到UKey中的代码签名证书。如果列表为空,回到驱动安装环节排查。
第四步:执行签名并附加时间戳。使用SignTool时,硬件证书通常无需指定/f文件路径,改为通过/n指定证书主体名称,或使用/a自动选择:
text
signtool sign/tr http://timestamp.digicert.com/td sha256/fd sha256/a待签名.exe
签名过程中系统会提示输入UKey密码。时间戳必须配置,否则证书到期后已签名的软件签名将随之失效。
三、云签名方式:代码签名证书安装最轻的一条路径
云签名将私钥存放在CA托管的HSM中,本地不需要UKey硬件,代码签名证书安装步骤收敛为“装客户端+登录+调用”。
第一步:注册并绑定证书。在CA的云签名平台完成账号注册,将已签发的证书与云服务绑定。Certum用户通常对应SimplySign Desktop客户端。
第二步:安装云签名客户端。下载并安装对应品牌的桌面客户端,使用账号登录,确认证书在客户端中可见且处于有效状态。
第三步:通过客户端或命令行签名。部分云签名客户端提供图形化签名入口,也可通过配套命令行工具调用。签名的核心参数仍是哈希算法和时间戳服务器地址。
云签名的优势在于无需等待UKey物理邮寄,审核通过后即可开始签名,且天然适合CI/CD流水线中无人值守的签名场景。对于发布节奏紧、或团队分布在多地的项目,这一方式对代码签名证书安装环节的时间压缩最为明显。
四、如何申请代码签名证书更省心
对于不希望直接面对命令行的团队,安信证书提供免费安装指导,技术人员可协助完成驱动配置、签名工具参数设置,直至文件成功签名。对于首次进行代码签名证书安装的团队,驱动识别、时间戳URL填写、证书存储位置选择是三个高频卡点,有人协助排查可以显著缩短从“拿到证书”到“第一个文件签名成功”之间的距离。
FAQ(常见问题)
Q1:代码签名证书安装后,签名时提示“找不到证书”,怎么办?
先确认证书的存储位置与签名工具的查找范围是否一致。PFX方式导入时如果选择了“用户账户”而非“本地计算机”,SignTool在管理员权限下可能无法读取。硬件UKey方式则优先检查驱动是否安装、UKey是否被系统识别。如果证书确实已正确安装但仍无法调用,用certmgr.msc确认证书存在于“个人”→“证书”下且未过期。
Q2:时间戳服务器地址应该填哪个?
取决于证书品牌,但并非必须与品牌严格绑定。常用地址包括:DigiCert http://timestamp.digicert.com、Sectigo http://timestamp.sectigo.com、GlobalSign http://timestamp.globalsign.com/tsa/r45standard。签名命令中/tr(RFC 3161)和/t(Authenticode)均可用于时间戳,推荐使用/tr配合/td sha256,兼容性和规范性更好。
Q3:在安信证书购买的代码签名证书,安装过程中遇到问题能获得什么支持?
安信证书提供免费安装指导,覆盖驱动配置、签名工具调用和时间戳设置等代码签名证书安装环节,进一步降低配置门槛。如果问题涉及证书本身(如UKey无法识别、证书链异常),也可通过售后渠道获得重签或更换支持。
SSL证书品牌
-

DigiCert是全球顶尖级SSL数字证书提供商,服务于全球一百四十多个国家和地区,是名副其实的行业领导者。旗下拥有 DigiCert,Symantec,Geotrust,Thawte,RapidSSL等SSL证书品牌。
-

GeoTrust是全球第二大数字证书颁发机构,是一款优质的、高性价比的SSL证书品牌,SSL证书类型丰富,且完美支持中文域名和显示中文名称。服务范围超过150多个国家,拥有客户超过10W。
-

Sectigo(原Comodo CA)成立于1998年,是全球优秀的网络安全服务提供商和SSL证书服务商之一,其提供的SSL证书类型丰富且价格亲民,能完美的为网站和企业提供各个类型的数字证书安全解决方案。
-

GlobalSign1996年起开始颁发可信赖的SSL数字证书,是一家声誉卓越、备受信赖的SSL数字提供商,是信息安全领域的佼佼者、公众信任服务行业的领头羊。旗下拥有GlobalSign、AlphaSSL等SSL证书品牌。
-

Thawte是全球第三大数字证书颁发机构,其产品占据了全球SSL数字证书市场的40%,它是全球最早支持IDN国际语言域名的数字证书品牌,使用中文域名网站的中国用户也可以部署SSL证书来确保信息安全。
-

RapidSSL是入门级便宜SSL证书品牌,目前属于Digicert的子品牌,其根证书为Digicert,只有两款DV证书产品,相对Digicert其他子品牌的DV证书,价格便宜很多,非常适合小型网站和个人用户申请安装。
相关文章