
多域名证书续费流程是怎样的
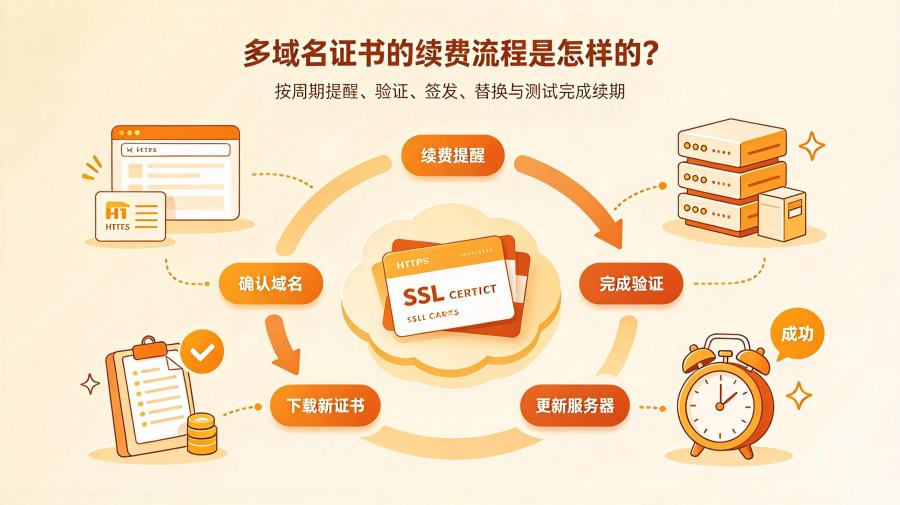
多域名SSL证书续费并不是在原有证书上“延长有效期”,而是一次重新签发:向CA提交新的CSR文件、完成域名验证,获得一张全新的证书来替换旧证书,新证书的有效期从安装之日重新计算。理解这一点,是理清多域名证书续费流程的前提。下面以安信证书平台为例,按实际操作顺序说明每一步做什么、容易在哪里出问题。
一、续费提醒与登录
安信证书会在多域名证书到期前30天左右发送续费提醒邮件。收到提醒后,登录安信证书官网,进入用户中心或证书管理页面。如果账户仍在但密码遗忘,或企业经办人发生变更,建议提前处理账户问题,避免临近到期时被登录环节卡住。
二、选择续费产品
在证书管理页面找到即将到期的多域名证书,点击“续订”或“重新申请”。这一步不只是确认付款,同时可以完成几项调整:
维持原类型:品牌、验证等级、域名数量保持不变。
更换品牌:安信证书提供DigiCert、GeoTrust、Sectigo、速安信等多个品牌的多域名证书。
升级验证等级:例如从DV升级为OV,需补充企业资质材料。
增减域名数量:业务扩张或收缩时,按新的域名清单续费。
如果企业名称、营业执照信息或域名列表有变化,应在此步骤更新,避免新证书信息与实际情况不符。
三、生成并提交CSR
CSR是申请新证书的核心文件,包含公钥和域名信息。多域名证书的CSR与单域名证书有一处关键区别:必须在SAN字段中正确写入所有需要保护的域名,而不是只填主域名。
生成CSR时会同时产生新的私钥,私钥应妥善保管,不要通过明文渠道传输。如果不熟悉命令行操作,安信证书的技术客服可以提供协助。
四、完成域名验证
提交CSR后进入验证环节。DV多域名证书可以通过DNS验证、文件验证或邮箱验证完成,其中DNS验证最为常用:在域名解析中为每个受保护的域名添加指定的TXT记录,等待生效即可。
多域名证书的验证有一个容易被忽略的点:证书中包含几个域名,就需要对几个域名分别完成验证,不能只验证主域名就覆盖全部。如果域名列表中包含通配符条目,则不能使用文件验证,只能选择DNS或邮箱方式。OV和EV多域名证书还需要额外提交企业资质文件进行组织审核,老客户续期的审核速度通常快于首次申请,整体周期约1至5个工作日。
五、下载与安装
验证通过后,在安信证书管理后台下载证书文件包,通常包含.crt证书文件和中间证书链。将新证书部署到Web服务器上,替换即将过期的旧证书。
不同环境的操作位置不同:Nginx修改ssl_certificate和ssl_certificate_key指令的指向;Apache更新虚拟主机配置中的证书路径;IIS通过管理器中的“服务器证书”模块完成替换;使用宝塔面板或云平台时,直接上传证书文件和私钥内容即可。如果服务器环境较多或配置不熟悉,安信证书提供免费安装部署服务,技术人员可协助完成。
六、检查生效情况
安装完成后,不能只确认订单状态为“已签发”就结束。多域名证书往往对应多个业务入口,应逐一访问每个受保护域名的HTTPS页面,确认浏览器证书信息中的有效期和域名列表均正确。同时检查HTTP到HTTPS的跳转、接口调用和移动端入口是否正常,避免只测试首页而遗漏后台或API域名。
FAQ(常见问题)
Q1:多域名证书续费时新增域名,费用怎么计算?
安信证书旗下速安信多域名证书采用“基础年费+附加域名费”的计价方式。DV多域名证书460元/年,默认包含3个域名,每新增1个域名加收100元;OV多域名证书2480元/年,默认2个域名,每新增1个加收1000元;EV多域名证书3280元/年,默认2个域名,每新增1个加收900元。续费价格与新购价格一致,不因续费而上涨。如果续费时新增2个域名,DV方案的总价为460+2×100=660元/年。
Q2:续费时的域名验证,和首次申请一样严格吗?
验证要求本身不变:每个受保护的域名都需要完成所有权验证,OV/EV证书仍需组织审核。差异在于流程效率——老客户在安信证书续期时,已有企业信息和历史验证记录可供参考,组织审核通常快于首次申请。但域名控制权验证仍然需要重新执行,不能因为“上次验证过”而跳过。
Q3:旧证书还没到期,新证书已经签发,两张证书会冲突吗?
不会冲突。续费签发的新证书与旧证书是相互独立的两张证书,新证书安装后即替代旧证书生效,旧证书可以在到期前提前下线。建议在新证书部署并确认生效后,再移除旧证书配置,避免出现短暂的HTTPS中断。如果旧证书仍有剩余天数,部分签发方式会将其折算补齐到新证书有效期,具体以续费订单页面显示的期限为准。
SSL证书品牌
-

DigiCert是全球顶尖级SSL数字证书提供商,服务于全球一百四十多个国家和地区,是名副其实的行业领导者。旗下拥有 DigiCert,Symantec,Geotrust,Thawte,RapidSSL等SSL证书品牌。
-

GeoTrust是全球第二大数字证书颁发机构,是一款优质的、高性价比的SSL证书品牌,SSL证书类型丰富,且完美支持中文域名和显示中文名称。服务范围超过150多个国家,拥有客户超过10W。
-

Sectigo(原Comodo CA)成立于1998年,是全球优秀的网络安全服务提供商和SSL证书服务商之一,其提供的SSL证书类型丰富且价格亲民,能完美的为网站和企业提供各个类型的数字证书安全解决方案。
-

GlobalSign1996年起开始颁发可信赖的SSL数字证书,是一家声誉卓越、备受信赖的SSL数字提供商,是信息安全领域的佼佼者、公众信任服务行业的领头羊。旗下拥有GlobalSign、AlphaSSL等SSL证书品牌。
-

Thawte是全球第三大数字证书颁发机构,其产品占据了全球SSL数字证书市场的40%,它是全球最早支持IDN国际语言域名的数字证书品牌,使用中文域名网站的中国用户也可以部署SSL证书来确保信息安全。
-

RapidSSL是入门级便宜SSL证书品牌,目前属于Digicert的子品牌,其根证书为Digicert,只有两款DV证书产品,相对Digicert其他子品牌的DV证书,价格便宜很多,非常适合小型网站和个人用户申请安装。
相关文章